[bouncer]up緊,就快得

發表失敗
發表失敗
原因: 確定
破麻 1日
https://upload.hkgolden.media/comment/zbmoeqsy.ecd1vqdout1.sl0n44pp35r.13d.jpg

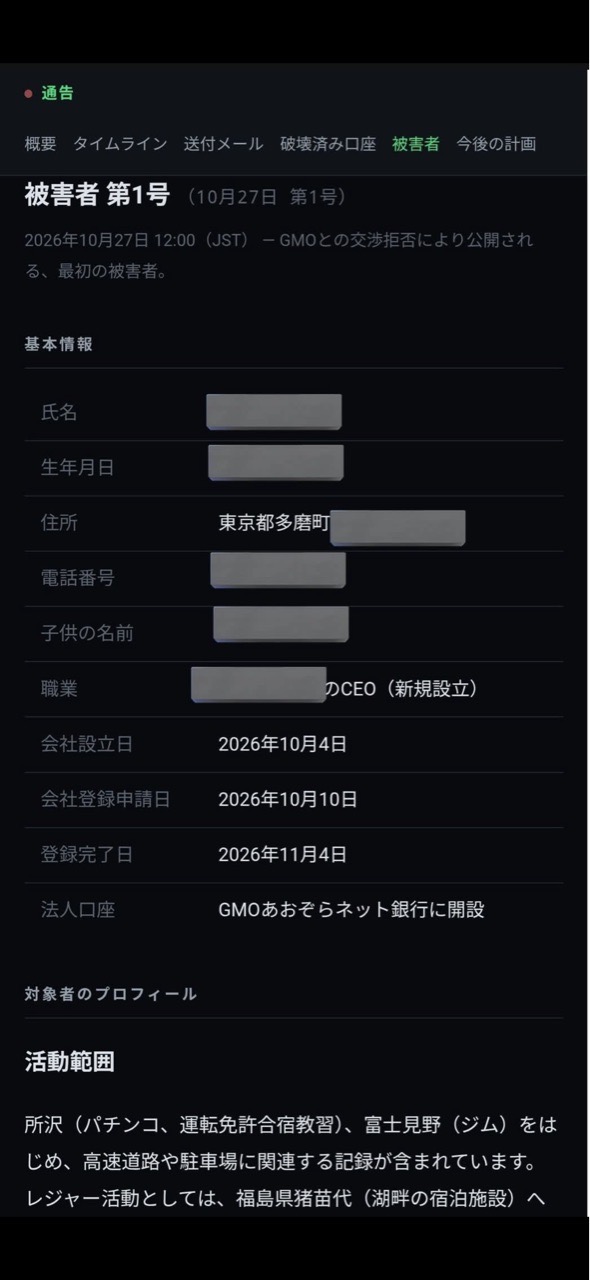
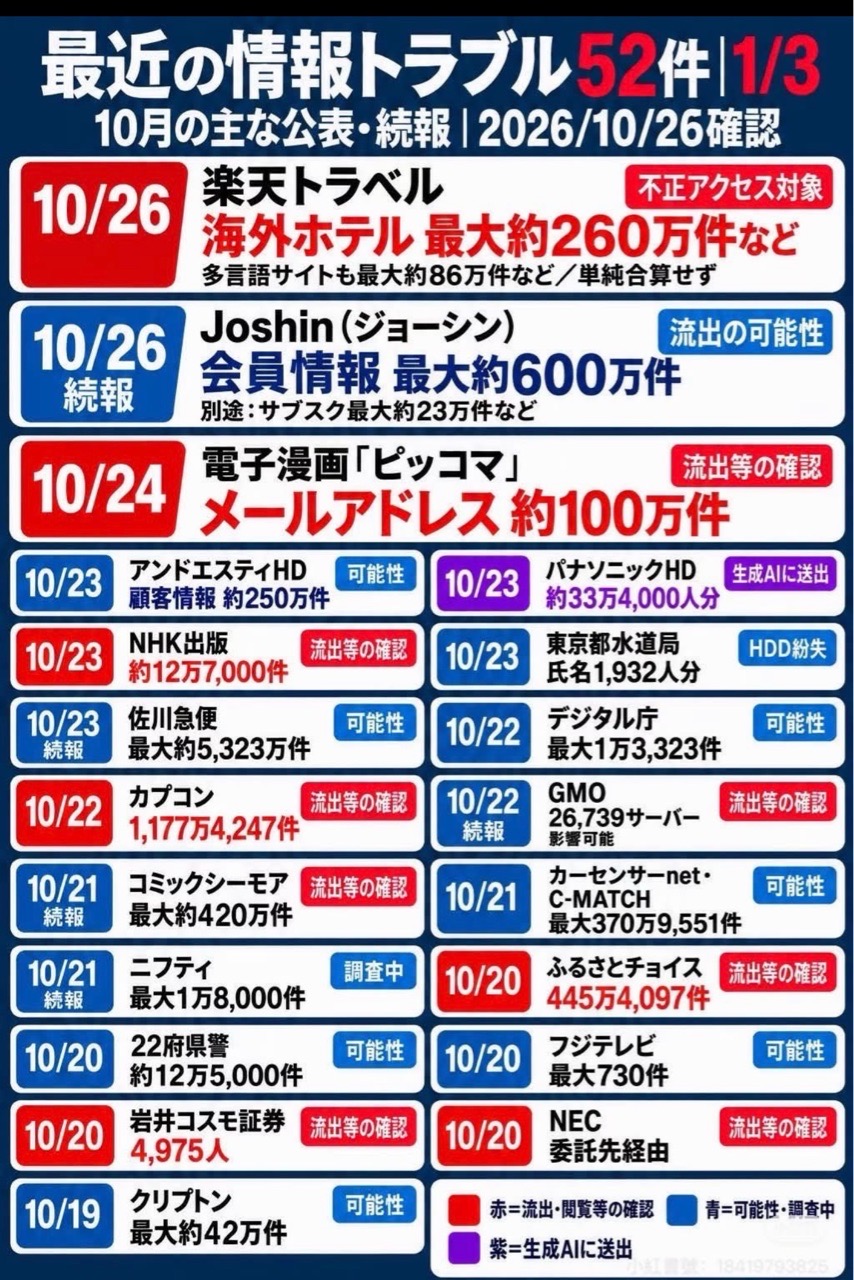
日本一間大型互聯網企業遭黑客勒索,要呼籲用戶關電腦,公司拒絕交贖金後,黑客公開一名顧客資料,威脅每日都這樣做。有日媒統計,近期網攻外洩的個人資料超過2億件。

日本有大型企業遭黑客勒索,提供網上貿易服務的GMO互聯網集團周一深夜宣布,疑似入侵其外匯交易系統的黑客勒索5000萬美元、折合約3.9億港元,威脅公開客戶資料及使用勒索軟件發動攻擊。GMO表明不會答應要求,並呼籲客戶備份資料後,關閉電腦的電源,集團已尋求政府協助。
破麻 1日
GMO 這次遭到駭客攻擊的事件,我看了一下前因後果,也和 GMO 的朋友聊了聊。我來簡單說明一下發生了什麼事,盡量不使用技術術語,讓沒有資安背景的人也能看懂。
首先,被攻破的是 GMO 旗下的一項雲端服務,主要提供外匯交易者可以 24 小時運作的 Windows 遠端桌面,使用者租用 GMO 的遠端電腦,在上面進行金融交易。
根據駭客公開的說法,GMO 的客服人員竟然使用一組具有高度權限的管理帳號,而這組帳號竟然能夠管理大量客戶的 Windows 遠端桌面。
換句話說,原本每個客戶的電腦都應該互相隔離,結果客服手上有一把鑰匙可以打開所有人的門。
這把鈅匙被偷了。
更糟糕的是,GMO 提供的遠端桌面連線設定,據稱預設會將使用者自己電腦的本機硬碟,映射到 GMO 的雲端伺服器。
這代表什麼?當使用者連線到 GMO 的遠端電腦時,遠端伺服器也可能直接讀取或修改用戶自己電腦上的檔案。如果遠端伺服器已經被駭客控制,駭客就有機會透過這個功能竊取用戶本機的檔案,甚至將惡意程式寫入用戶的電腦。
所以,不僅是波及 GMO 雲端伺服器,還有用戶本地的電腦。不知道 GMO 怎麼賠償和滅火…
破麻 1日
流出客戶資料紀錄https://upload.hkgolden.media/comment/mhjihegd.npt1cc200el.tr05vn5k0zh.tta.jpg
跳到頁尾