[bouncer]up緊,就快得

發表失敗
發表失敗
原因: 確定
Siri ! 3小時
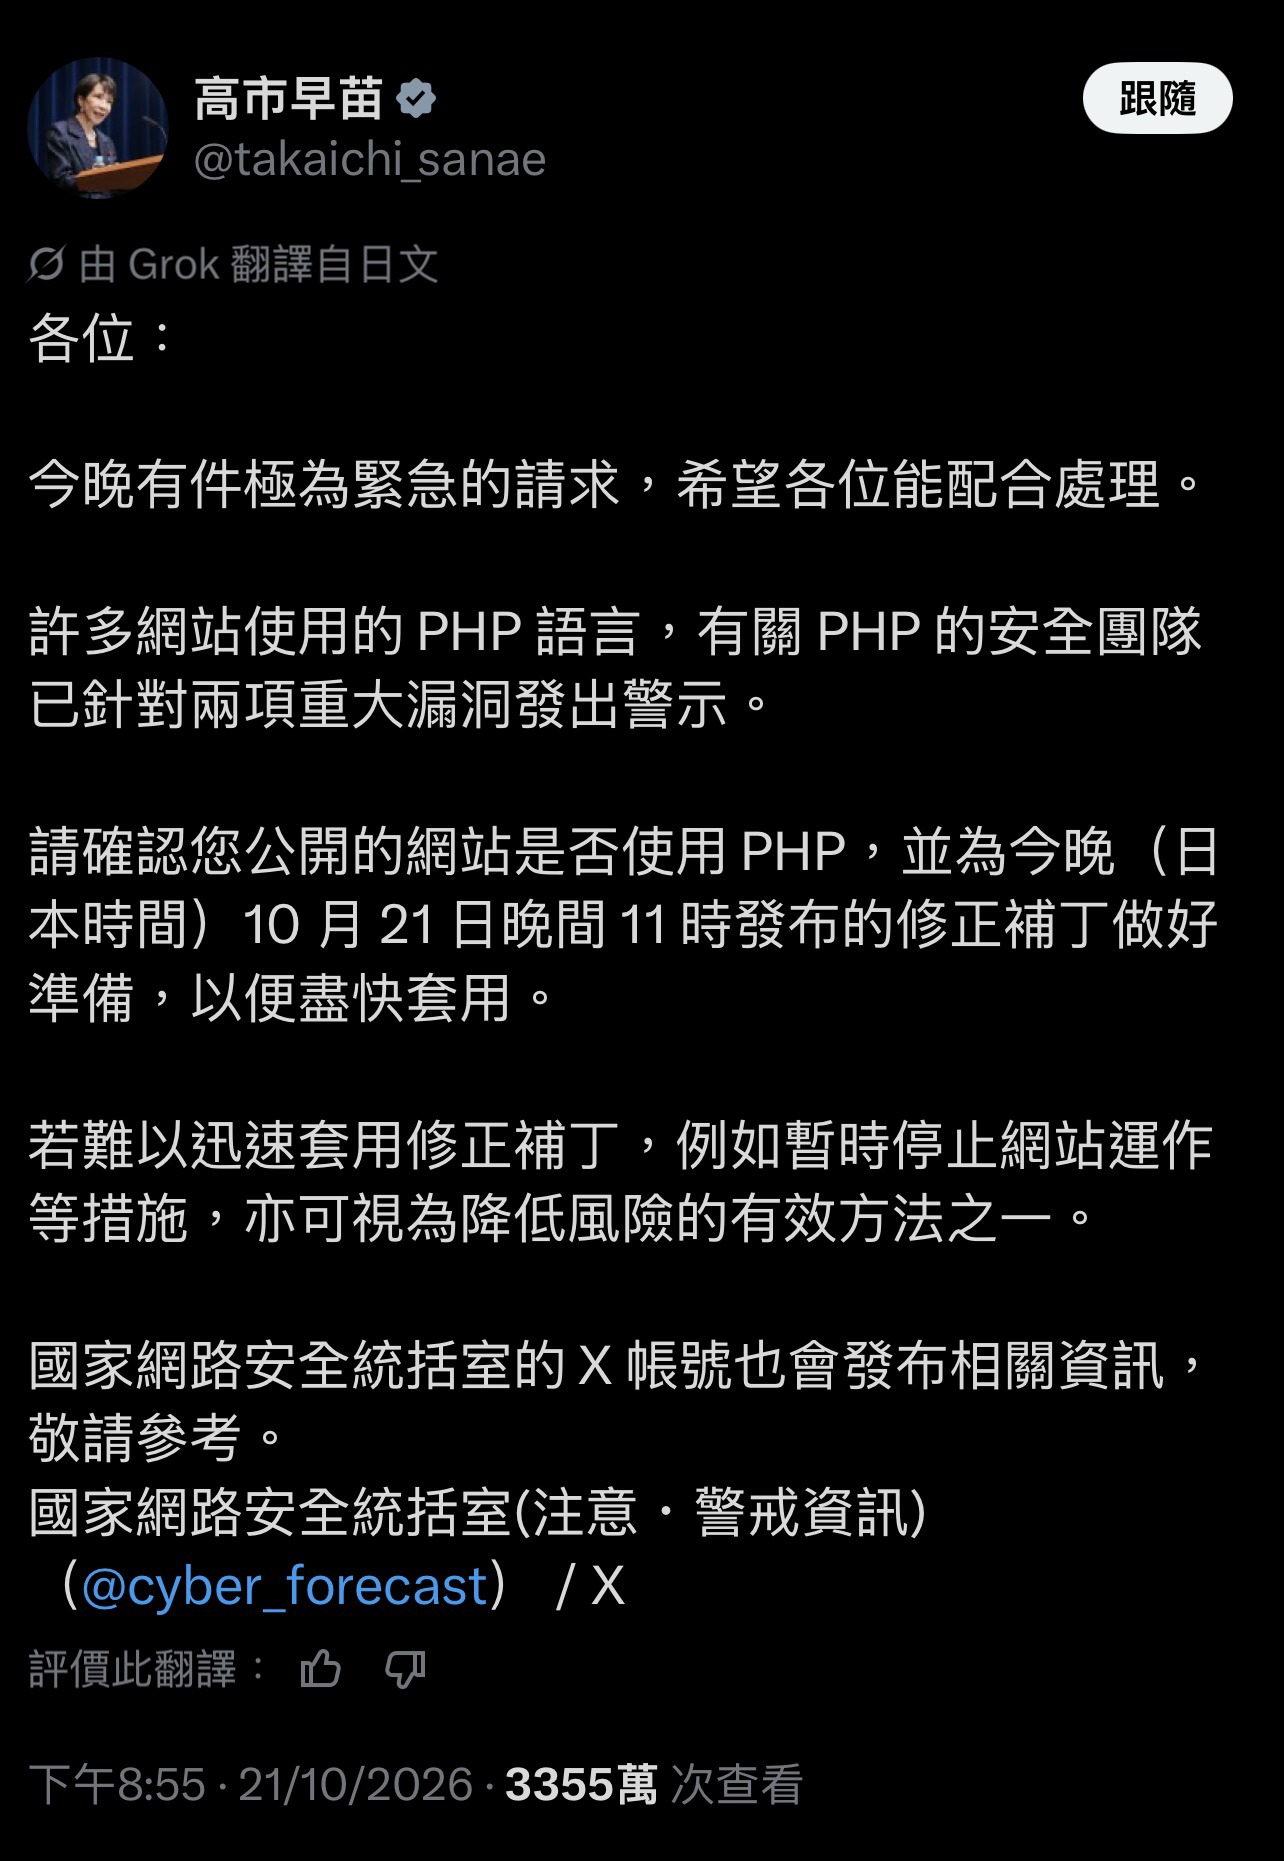
https://x.com/takaichi_sanae/status/2112890642590564386?s=46https://upload.hkgolden.media/comment/n23by0b3.xdkmxs1i4nk.q4asqun1qti.udj.jpg
Siri ! 3小時
WordPress出事
Siri ! 3小時
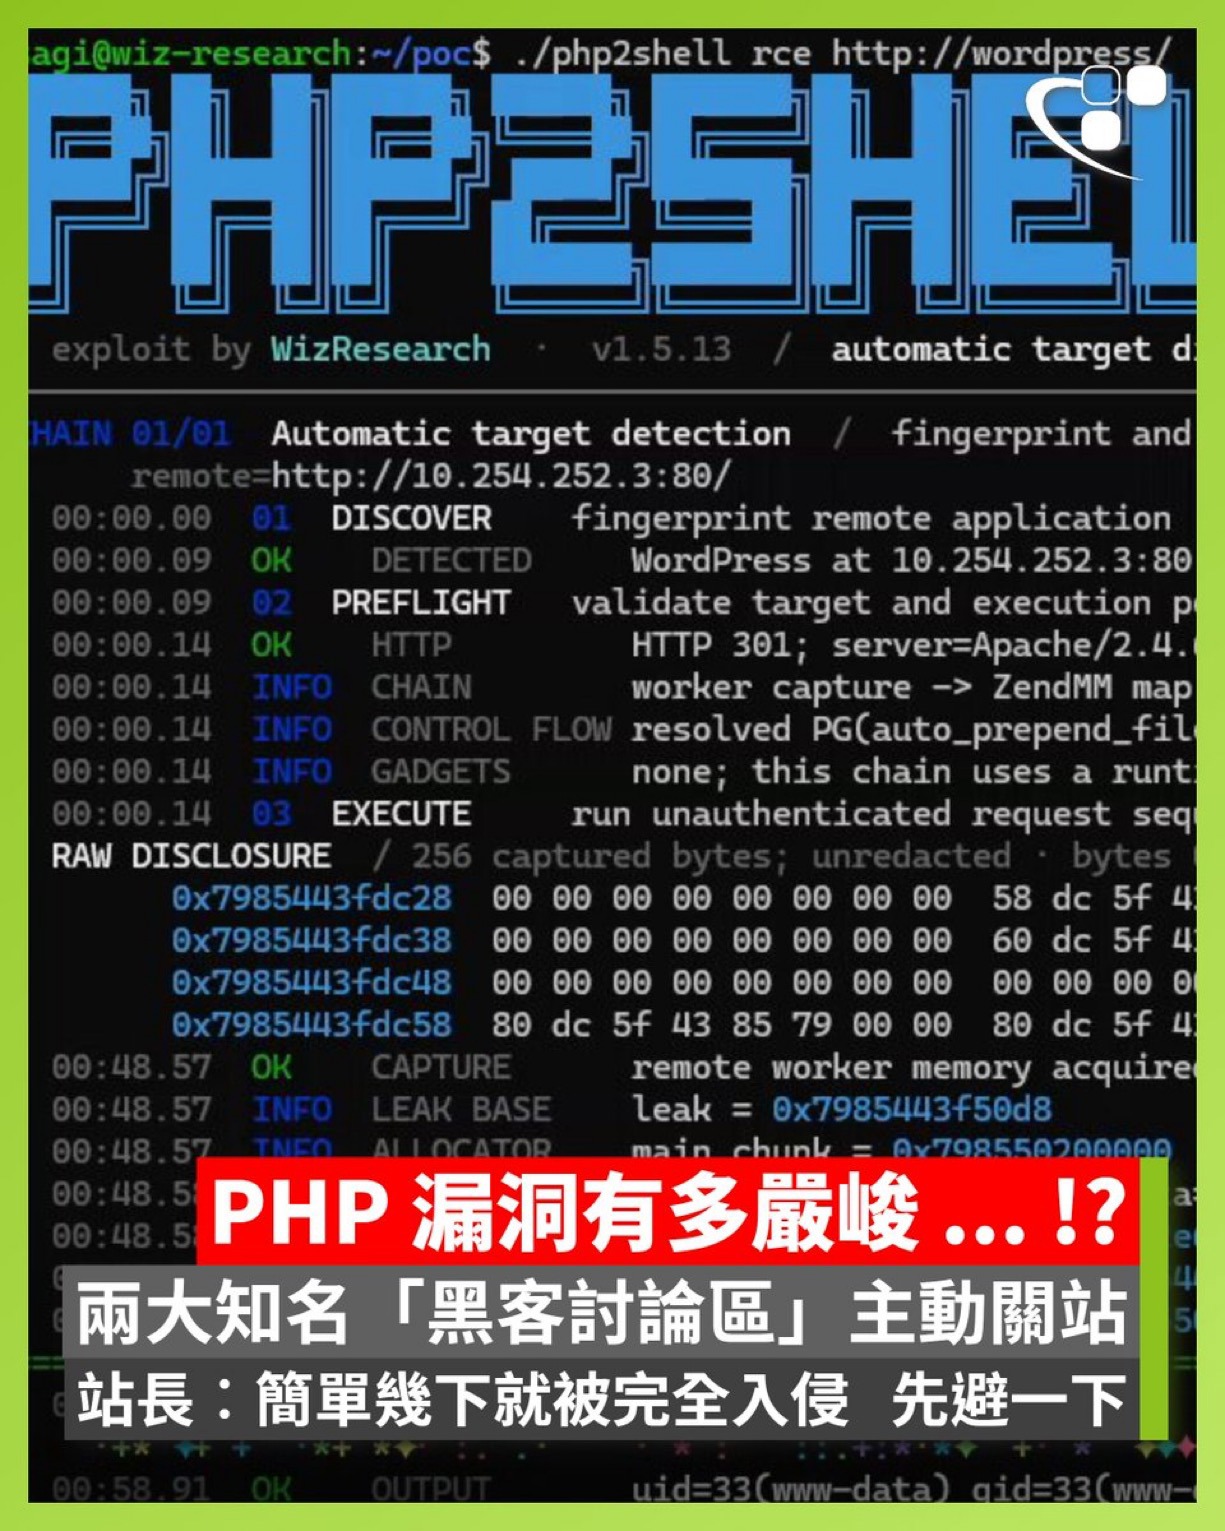
PHP 兩項重大安全漏洞被提早外洩後,不僅政府機關主動關站保平安,就連知名地下黑客討論區也採取緊急避險措施,知名駭客論壇 BreachForums 與知名暗網社群 Dread 早前主動關閉網站伺服器,其中,BreachForums 站長更公開表示︰「簡單幾下就被完全入侵 先避一下。」

本次引發資安界高度警戒的核心,為兩項分別被標記為 CVE-2026-109618 與 CVE-2026-109619 的高危險性漏洞。兩者的 CVSS 風險評分皆達到 9.2 的極高危等級。

根據技術分析,受影響的 PHP 伺服器若未經修補,攻擊者將有機會繞過安全防護機制,並發動遠端執行程式碼(Remote Code Execution, RCE)攻擊,進而完全控制受害主機或竊取核心數據,被外界視為潛在威脅極高的「PHP2Shell」級別危機。

BreachForums 站長已經親自測試,發現只要簡單步驟就能完全入侵取得最高控制權,並且目前已出現活躍攻擊嘗試,因此在未完成漏洞維補前,先關站保平安。

目前,PHP 官方剛剛已發布緊急修復版本,包括 8.2.35、8.3.36、8.4.27、8.5.12,請各位管理員立即更新「保平安」。

由於PHP 8.1、8.0 及 PHP 5.x / 7.x 等已進入產品生命週期終點(End-of-Life, EOL)的分支,這些舊版本並不會得到修補,如果還在用這些版本的伺服器,建議儘速升級至仍受維護的 PHP 8.2+ 修補版本。https://upload.hkgolden.media/comment/dmxfmqhi.v340he3zbji.ylkhepz2tdf.i25.jpg
Siri ! 3小時
一場 PHP 漏洞在一天內波及 5 個國家和歐盟。以下是每個國家發生的事:

日本 — Uma Musume 和 Shadowverse 遊戲在 23:00 修補前因緊急維護而停機
日本 — BASE 線上商店、Sakura 和 X Server 主機服務全部進入緊急維護
日本 — 育兒應用程式 Codmon 因緊急維護而暫停服務
日本 — 國家網路辦公室要求「盡可能快速」採取行動
日本 — 東京警方網路單位警告每個 PHP 網站準備好 23:00 的修復
美國 — Cloudflare 技術長:「我們看到早期攻擊正在浮現」
美國 — Cloudflare:大規模臨時防火牆部署,包括免費用戶
美國 — 每個 WordPress 網站都暴露在外(全球最大的網站建置工具,佔網路 40% 以上)
美國 — 修復無法透過自動更新安裝(Wordfence)
歐盟 — CERT-EU:如果無法修補,請將應用程式從公共網路中斷開
英國 — NCSC 給出相同建議:修補或下線
澳洲 — ASD 警報:「準備更新並套用修補程式」
波蘭 — CERT Polska:從 PHP 5.0 起的所有版本

後續影響:
修復前洩露的兩個關鍵漏洞,CVSS 分數均為 10 分中的 9.2
每個 PHP 網站都有風險(69.3% 的網站運行於 PHP)
超過 1,300,000 個暴露於網際網路的主機很可能易受攻擊
日本的遊戲、商店和主機服務在一天內全部暫停
預計修補後 15 分鐘內將出現大規模攻擊

一篇 Hacker News 貼文在修復前一天引發了這一切。
洩露確保了 PHP 社群每個人都付出代價
師仔仙青申 2小時
香港呢[sosad]
江海怡 42分鐘
香港呢[sosad]

由治及興緊囉#ng#dw
食旗牙 25分鐘
用 cloudflare 啦
跳到頁尾