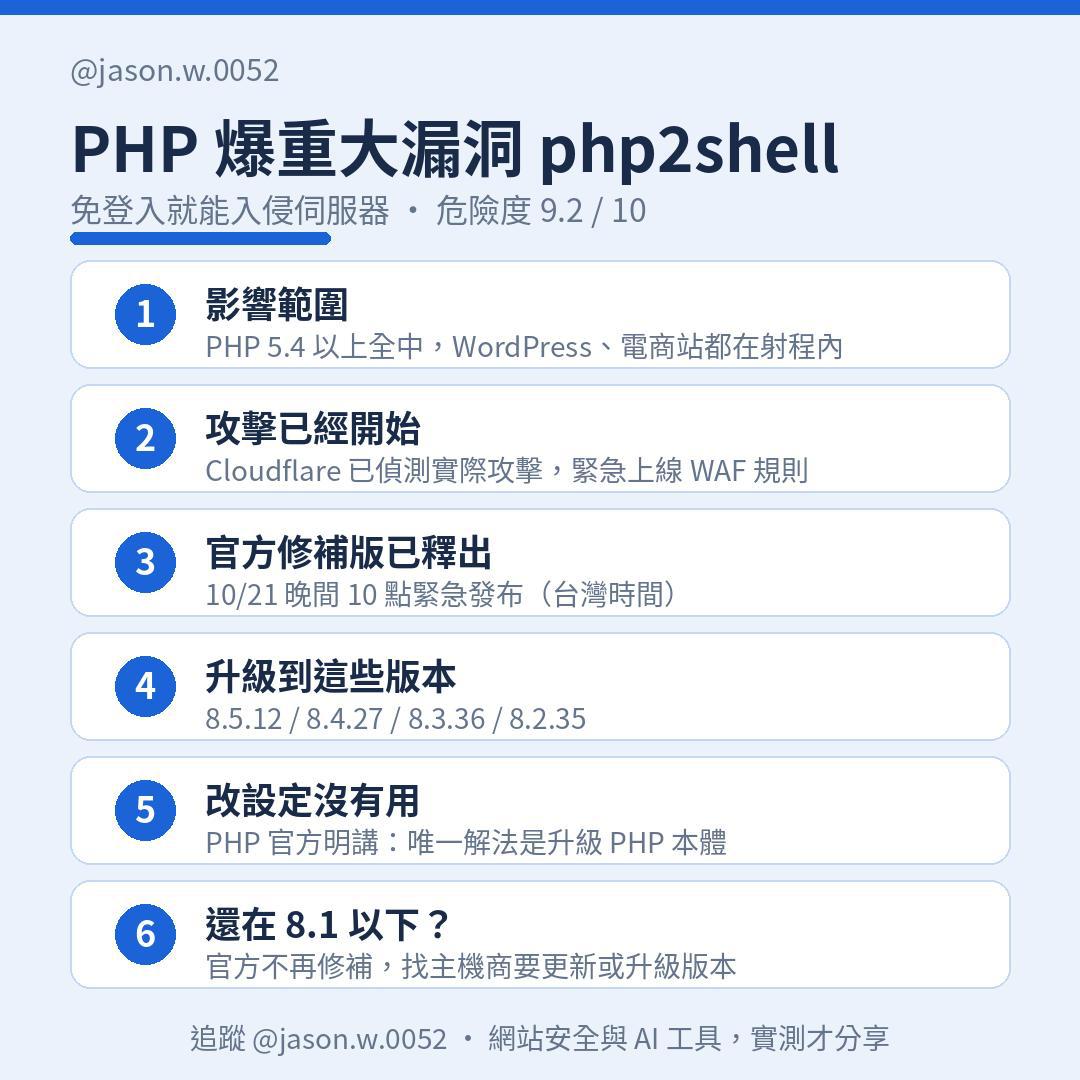
up緊,就快得

食旗牙
4小時
有 cloudflare,唔怕!

以為PHP係舊式嘢 原來重咁多網站用
其實都唔明
又話咩人人唔用restful呀
又node.js
又後面springboot
行下docker
再整下kafka
redis
又ios又aos
又mongodb
上面批野都成10年前啦
而家閒閒地要llm呀vibe
無我硬上面d野我聽到好似搵唔到工咁
下?7成仲php緊架?我有無聽錯?
以前寫落個堆好多php
Facebook, pornhub都php
大公司有auto update有patch問題唔大
最大獲係互聯網大部分都用緊唔support patch嘅舊被本
同堆好多公司d舊system根本冇人理
今次真係黑客放題
連到上網個啲都有機會奶野
依家最新消息係打完patch會有另一個漏洞照樣可以直入

我的網唔使upload
已全部block晒multipart
暫時應該ok
你 OS 好舊?如果唔係應該有 package 可以 upgrade

我的網唔使upload
已全部block晒multipart
暫時應該ok
你 OS 好舊?如果唔係應該有 package 可以 upgrade
OS唔舊
係的網站廿年
仲用緊PHP 5.6
純粹吊住命

我的網唔使upload
已全部block晒multipart
暫時應該ok
你 OS 好舊?如果唔係應該有 package 可以 upgrade
OS唔舊
係的網站廿年
仲用緊PHP 5.6
純粹吊住命
咩野 OS, 如果 Ubuntu 既話, 用 Ondrej 果個 repo 佢連 PHP 5.6 都 patch 埋

我的網唔使upload
已全部block晒multipart
暫時應該ok
上網睇人講話淨係改 ini 冇用喎?
改呢個?
session.upload_progress.enabled=0

我的網唔使upload
已全部block晒multipart
暫時應該ok
上網睇人講話淨係改 ini 冇用喎?
改呢個?
session.upload_progress.enabled=0

點解得日本先咁大反應連早苗都出公告
日本早排拉左個國際hacker然後啲大公司係咁俾人攻擊
跟住唔比外國ip 連線當搞掂