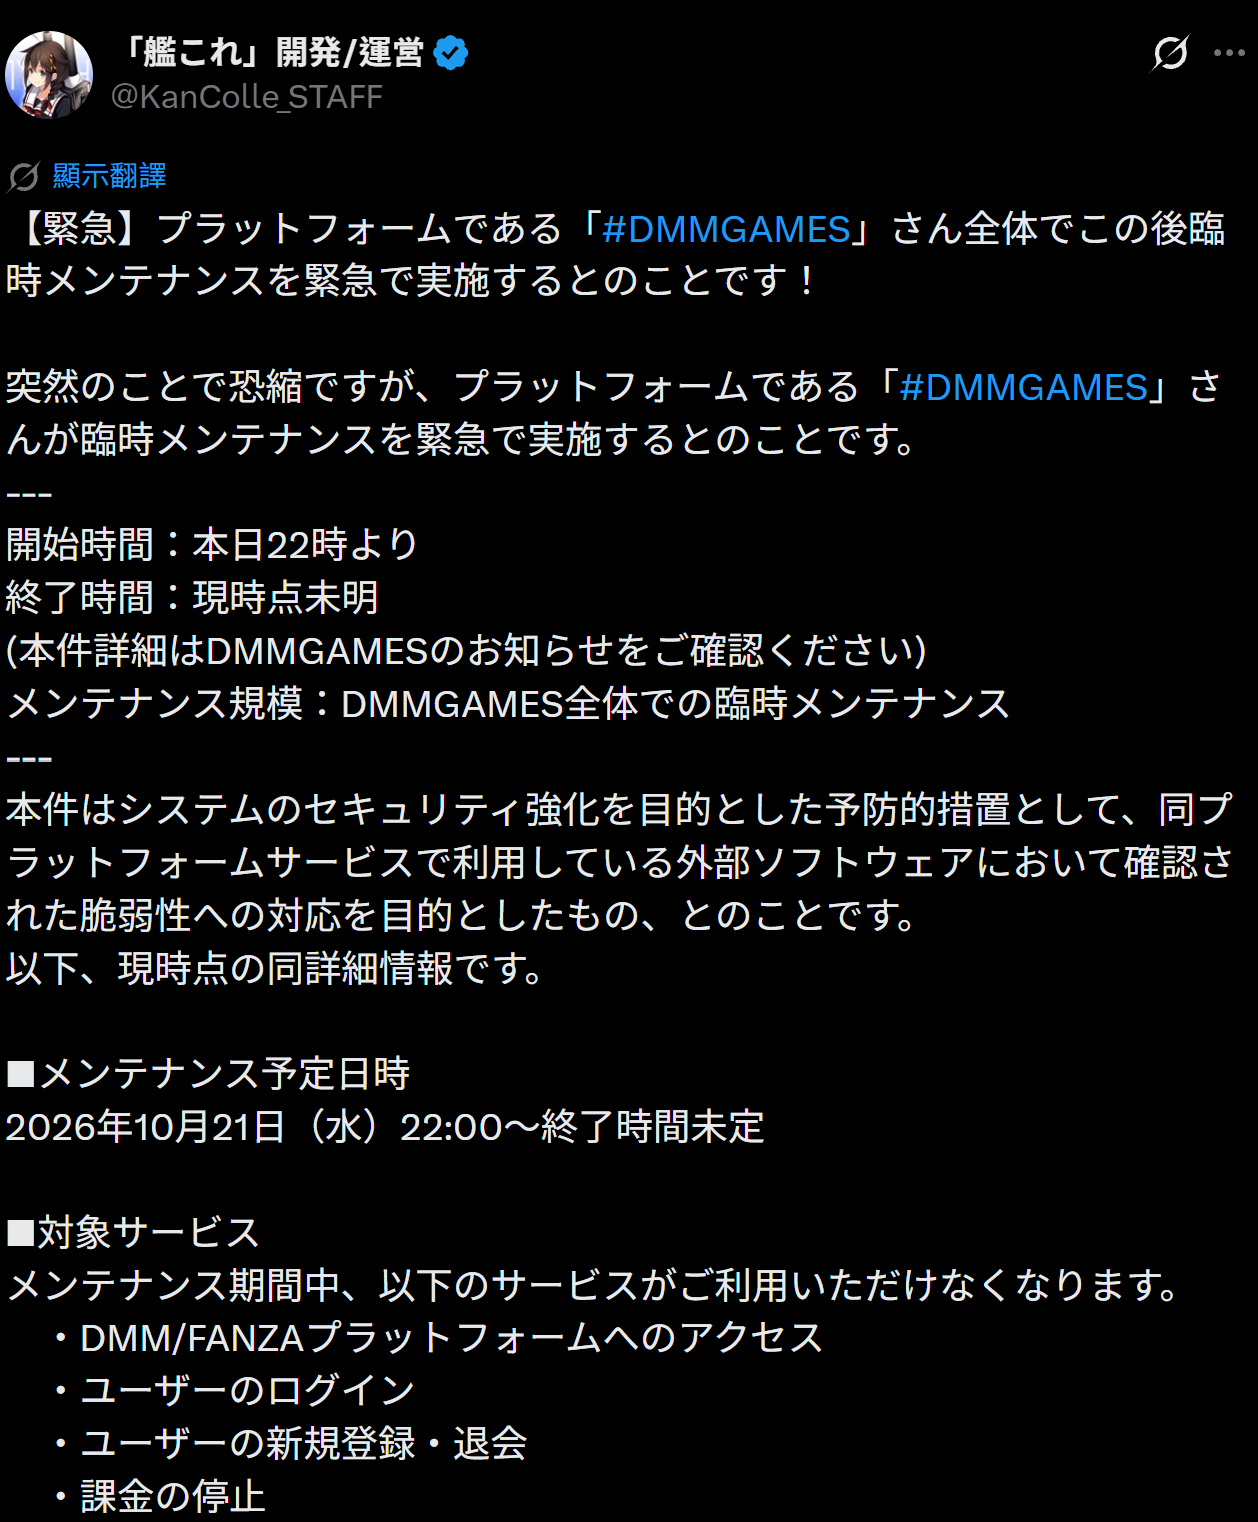
up緊,就快得

誠公需赴幹
11小時
https://www.ithome.com.tw/news/179861

10月20日PHP開發團隊發布公告,將於世界協調時間21日下午14時(臺灣時間晚間22時)發布重要安全性更新,修補2個CVSS v4.0嚴重程度達到9.2分的重大漏洞,呼籲所有用戶提前準備,以便更新一推出就立即套用,然而,現在傳出漏洞相關資訊已經提前外流,令人擔憂接下來可能會引發的漏洞利用行為。
PHP的安全性受到各界關注,主要原因在於該程式語言大量受到網站與網頁應用程式採用。根據W3Techs網站的統計資料,目前全球約有近七成網站(69.3%)使用PHP,加上WordPress、Drupal、Joomla、Magento等許多常見的內容管理系統(CMS)與電商平臺皆以PHP打造而成,影響範圍相當廣泛。
這些漏洞的消息曝光,最早源自網路論壇Hacker News上的一篇貼文,發文者聲稱透過可靠的消息來源得知,PHP開發團隊即將於中歐夏令時間(CEST)22日下午18時(臺灣時間23日凌晨0時),公布兩個CVSS評分達到滿分10分的遠端程式碼執行(RCE)漏洞,影響PHP 5以上的所有版本,漏洞編號是CVE-2026-109618、CVE-2026-109619。上述漏洞消息的真實性,隨後得到威脅情報公司watchTowr確認,該公司表示,這兩個提前曝光的弱點的確存在,都是RCE漏洞,呼籲用戶嚴肅看待相關資訊,並在修補程式出現後立即套用。
後續有其他研究人員與資安機構跟進,透露這些漏洞的其他資訊。Nextron Systems研究員Florian Roth透露,其中一個RCE漏洞存在於PHP核心,CVSS評分達到10分。CERT-EU也針對此事警告,透露PHP公告提及的兩個漏洞,就是網路上流傳的CVE-2026-109618與CVE-2026-109619。
漏洞消息的走漏,也連帶可能會有相關的漏洞詳細資訊與利用工具出現。資安公司Sansec表示,已有疑似AI資安公司Calif.IO打造的漏洞利用工具PHP2Shell出現,號稱能在PHP 5.4.0以上版本運作,該工具就是針對CVE-2026-109618與CVE-2026-109619,這也是兩個漏洞統稱為PHP2Shell的由來。Sansec推測,在PHP發布正式漏洞公告後的15分鐘內,就有可能出現大規模攻擊活動。
威脅情報公司Huntress也掌握有人得知漏洞細節並成功利用的情況,因為他們曾在網路上看到PHP2Shell的概念驗證(PoC)影片(現已下架)。資安專家Kevin Beaumont警告,有研究人員疑似根據PHP開發團隊在GitHub提交的內容,利用大型語言模型生成漏洞細節資訊並公布。
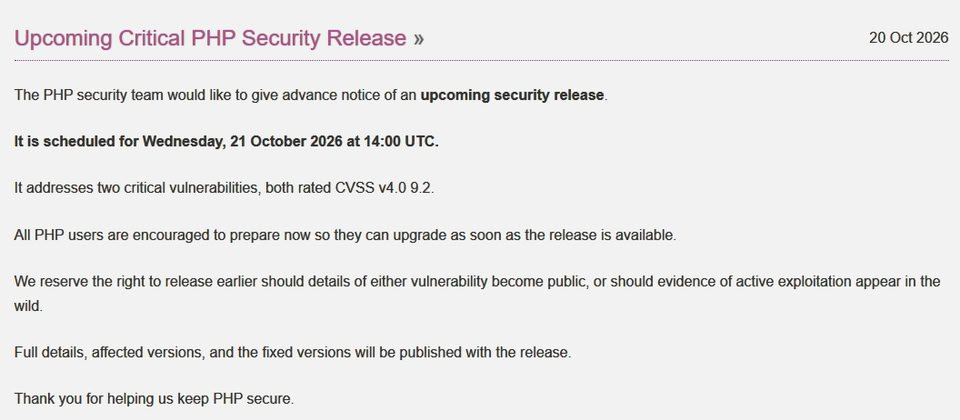
10月20日PHP開發團隊發布公告,將於世界協調時間21日下午14時(臺灣時間晚間22時)發布重要安全性更新,修補2個CVSS v4.0嚴重程度達到9.2分的重大漏洞,呼籲所有用戶提前準備,以便更新一推出就立即套用,然而,現在傳出漏洞相關資訊已經提前外流,令人擔憂接下來可能會引發的漏洞利用行為。
PHP的安全性受到各界關注,主要原因在於該程式語言大量受到網站與網頁應用程式採用。根據W3Techs網站的統計資料,目前全球約有近七成網站(69.3%)使用PHP,加上WordPress、Drupal、Joomla、Magento等許多常見的內容管理系統(CMS)與電商平臺皆以PHP打造而成,影響範圍相當廣泛。
這些漏洞的消息曝光,最早源自網路論壇Hacker News上的一篇貼文,發文者聲稱透過可靠的消息來源得知,PHP開發團隊即將於中歐夏令時間(CEST)22日下午18時(臺灣時間23日凌晨0時),公布兩個CVSS評分達到滿分10分的遠端程式碼執行(RCE)漏洞,影響PHP 5以上的所有版本,漏洞編號是CVE-2026-109618、CVE-2026-109619。上述漏洞消息的真實性,隨後得到威脅情報公司watchTowr確認,該公司表示,這兩個提前曝光的弱點的確存在,都是RCE漏洞,呼籲用戶嚴肅看待相關資訊,並在修補程式出現後立即套用。
後續有其他研究人員與資安機構跟進,透露這些漏洞的其他資訊。Nextron Systems研究員Florian Roth透露,其中一個RCE漏洞存在於PHP核心,CVSS評分達到10分。CERT-EU也針對此事警告,透露PHP公告提及的兩個漏洞,就是網路上流傳的CVE-2026-109618與CVE-2026-109619。
漏洞消息的走漏,也連帶可能會有相關的漏洞詳細資訊與利用工具出現。資安公司Sansec表示,已有疑似AI資安公司Calif.IO打造的漏洞利用工具PHP2Shell出現,號稱能在PHP 5.4.0以上版本運作,該工具就是針對CVE-2026-109618與CVE-2026-109619,這也是兩個漏洞統稱為PHP2Shell的由來。Sansec推測,在PHP發布正式漏洞公告後的15分鐘內,就有可能出現大規模攻擊活動。
威脅情報公司Huntress也掌握有人得知漏洞細節並成功利用的情況,因為他們曾在網路上看到PHP2Shell的概念驗證(PoC)影片(現已下架)。資安專家Kevin Beaumont警告,有研究人員疑似根據PHP開發團隊在GitHub提交的內容,利用大型語言模型生成漏洞細節資訊並公布。

 ?